

Temps de lecture : 11 min
Points clés à retenir
- Les services d'accessibilité et les accès SMS et notifications représentent les risques majeurs.
- Un audit régulier via le gestionnaire de permissions réduit l'exposition aux malwares.
- L'installation d'applications hors du Google Play Store exige une prudence accrue.
Savez-vous que trois simples autorisations accordées à vos applications Android peuvent ouvrir la porte aux malwares les plus redoutables ? De nombreuses applications Android demandent des autorisations excessives qui mettent en péril la sécurité du smartphone et la confidentialité des informations. Savoir comment gérer les permissions des applications Android est aujourd’hui une étape indispensable pour assurer la protection des données personnelles au quotidien. Dans cet article complet, nous détaillerons le rôle des autorisations système, l’analyse des accès critiques et les démarches concrètes à adopter pour verrouiller votre appareil mobile tout en conservant une utilisation fluide.
Pourquoi la gestion des autorisations Android est essentielle face aux malwares
Un malware Android est un logiciel malveillant conçu pour infiltrer ou endommager un appareil mobile. Les permissions de sécurité agissent comme des verrous d'accès : elles déterminent les actions qu'une application est autorisée à effectuer sur le système et les données personnelles.
Le système d’exploitation mobile développé par Google repose sur un modèle de sécurité compartimenté. Dans cet environnement, chaque application s’exécute dans un espace isolé nommé bac à sable (sandbox). Pour qu’un logiciel puisse interagir avec les composants matériels ou accéder aux informations privées de l’utilisateur, il doit impérativement obtenir des autorisations explicites. Toutefois, de nombreux utilisateurs valident ces demandes machinalement sans mesurer la portée des privilèges accordés. Savoir comment gérer les permissions des applications Android constitue donc la première ligne de défense contre les intrusions malveillantes.
Le fonctionnement des permissions et le modèle de sécurité Android
Depuis plusieurs années, l’architecture Android a évolué pour offrir une granularité accrue dans le contrôle des données. À l’origine, l’utilisateur acceptait l’ensemble des autorisations lors de l’installation depuis le Google Play Store. Aujourd’hui, le système propose des demandes d’autorisation à la volée, au moment exact où l’application tente d’accéder à une fonctionnalité précise comme la géolocalisation, l’appareil photo ou le micro. Cette évolution vise à renforcer la protection des données en permettant d’accorder des accès temporaires, uniquement pendant l’utilisation active de l’application.
Cependant, le modèle de sécurité fait face à une sophistication croissante des menaces. Les créateurs de malwares ne cherchent plus forcément à exploiter des failles complexes du noyau Linux ; ils préfèrent utiliser l’ingénierie sociale pour inciter l’utilisateur à accorder des permissions avancées. Une fois ces accès déverrouillés, le logiciel malveillant peut agir au sein du système avec la même légitimité qu’une application système ou qu’une application de productivité numérique officielle. Sur un smartphone Android, la frontière entre usage légitime et détournement malveillant repose entièrement sur la vigilance de l’utilisateur lors de l’attribution de ces droits.
Pourquoi le téléchargement hors Google Play augmente l’exposition aux risques
Le catalogue officiel Google Play intègre des mécanismes d’analyse automatisés et manuels destinés à repérer les comportements suspects. Lorsque l’on choisit de contourner ce magasin officiel pour installer des applications Android via des fichiers APK récupérés sur le web, les garde-fous habituels s’affaiblissent. Même si des utilisateurs expérimentés cherchent des alternatives open source aux applications Android propriétaires sur des dépôts réputés, le grand public risque d’installer des paquets altérés hébergés sur des plateformes douteuses.
Dans ce contexte hors store, les logiciels malveillants réclament souvent des autorisations de niveau administrateur ou des accès spéciaux dès leur premier lancement. En se masquant sous l’apparence d’un utilitaire gratuit, d’un lecteur multimédia ou d’une mise à jour urgente, l’application pirate pousse l’utilisateur à valider des droits très étendus. Sans un contrôle strict des accès accordés, l’appareil devient vulnérable au vol d’identifiants et à l’espionnage à distance.
Comprendre ces mécanismes permet désormais d’analyser en détail les autorisations les plus exposées aux attaques ciblées.
Les 3 permissions Android critiques à examiner pour réduire les risques
| Permission Android | Risque principal face aux malwares | Niveau de menace |
|---|---|---|
| Services d'accessibilité | Prise de contrôle à distance, simulation de clics et enregistrement de frappe | Critique |
| Accès aux notifications | Interception des codes 2FA et lecture des messages de sécurité | Élevé |
| Lecture des SMS | Vol des codes de vérification bancaires et réinitialisation de mots de passe | Élevé |
Les trois permissions Android les plus critiques face aux risques de malware sont les services d’accessibilité, l’accès aux notifications et la lecture des SMS. Les services d’accessibilité peuvent offrir un contrôle total de l’écran à un logiciel malveillant, tandis que l’accès aux notifications et aux SMS permet d’intercepter les codes d’authentification à deux facteurs (2FA) et de pirater des comptes sensibles. Comprendre le fonctionnement précis de ces trois accès est indispensable quand on souhaite apprendre comment protéger ses données personnelles sur Android de manière rigoureuse.
Les services d’accessibilité : un contrôle total détourné par les logiciels malveillants
Conçus à l’origine pour assister les personnes en situation de handicap, les services d’accessibilité permettent aux applications d’interagir avec l’interface graphique à la place de l’utilisateur. Ces fonctionnalités peuvent lire le texte affiché à l’écran, cliquer automatiquement sur des boutons et simuler des saisies tactiles. Malheureusement, cette puissance en fait la cible privilégiée des chevaux de Troie bancaires et des malwares avancés sur smartphone Android.
Lorsqu’un malware obtient l’accès aux services d’accessibilité, il peut accorder de manière autonome toutes les autres permissions sans l’accord de l’utilisateur. Il devient également capable de déployer des attaques par superposition d’écran (overlay), en affichant une fausse page de connexion bancaire au-dessus de votre application légitime pour capturer vos identifiants. Il est donc crucial de vérifier qu’aucune application non essentielle ou suspecte ne détienne cette autorisation d’accessibilité.
L’accès aux notifications : le risque d’interception des codes 2FA
L’accès aux notifications est une fonctionnalité très pratique pour les montres connectées et les widgets de productivité numérique. Elle permet de lire le contenu des alertes émises par l’ensemble des applications du système. Cependant, attribuer ce privilège à un logiciel malveillant pose un problème de sécurité majeur concernant la protection des données confidentielles.
La plupart des services en ligne et des établissements bancaires utilisent la validation à deux facteurs (2FA) en envoyant un code temporaire par alerte push ou messagerie instantanée. Une application malveillante disposant de l’accès aux notifications peut intercepter silencieusement ces codes de validation en temps réel, les transmettre à un serveur distant, puis effacer la notification pour que l’utilisateur ne s’aperçoive de rien. Ce type d’interception permet aux cybercriminels de contourner les protections de vos comptes bancaires et de vos réseaux sociaux.
La lecture des SMS : l’accès direct aux messages de validation confidentiels
Bien que les applications de messagerie instantanée modernes aient pris le dessus pour les échanges quotidiens, le SMS reste le canal standard pour la transmission des codes de confirmation d’opérations bancaires, la réinitialisation de mots de passe et la validation d’inscriptions. La permission de lire les SMS (RECEIVE_SMS et READ_SMS) représente donc un sésame extrêmement convoité par les cybercriminels.
Une application malveillante dotée de ce privilège peut non seulement intercepter les SMS entrants contenant des codes secrets, mais parfois également envoyer des SMS surtaxés à l’insu du propriétaire du téléphone. Dans le cadre des récentes campagnes de piratage ciblant les utilisateurs mobiles, les malwares combinent souvent la lecture des SMS avec l’accès aux notifications afin de verrouiller totalement la chaîne d’authentification. L’examen attentif des applications autorisées à lire vos messages est l’une des meilleures astuces Android pour préserver l’intégrité de vos finances et de votre identité numérique.
Après avoir identifié ces trois accès à risque, il convient de passer à la pratique pour assainir rapidement votre appareil.
Comment vérifier et désactiver les autorisations dangereuses sur smartphone Android
- Ouvrir les Paramètres du smartphone Android et accéder au menu Applications.
- Sélectionner le Gestionnaire de permissions ou les Accès spéciaux aux applications.
- Vérifier la liste des applications autorisées pour les Services d'accessibilité.
- Consulter et révoquer les accès aux Notifications et à la lecture des SMS pour les applications suspectes.
- Désactiver la superposition d'écran (Affichage par-dessus d'autres applications) non essentielle.
Prendre en main la sécurité de son appareil ne nécessite pas de compétences informatiques avancées. Grâce aux outils intégrés aux versions récentes d’Android, telles que Android avec ou sans surcouche constructeur (One UI, Xiaomi HyperOS, ColorOS ou Pixel UI), il est aisé d’effectuer un diagnostic complet. Appliquer ces astuces Android permet de détecter en quelques minutes les applications gourmandes en autorisations et de révoquer les accès injustifiés.
Accéder au gestionnaire de permissions dans les paramètres Android
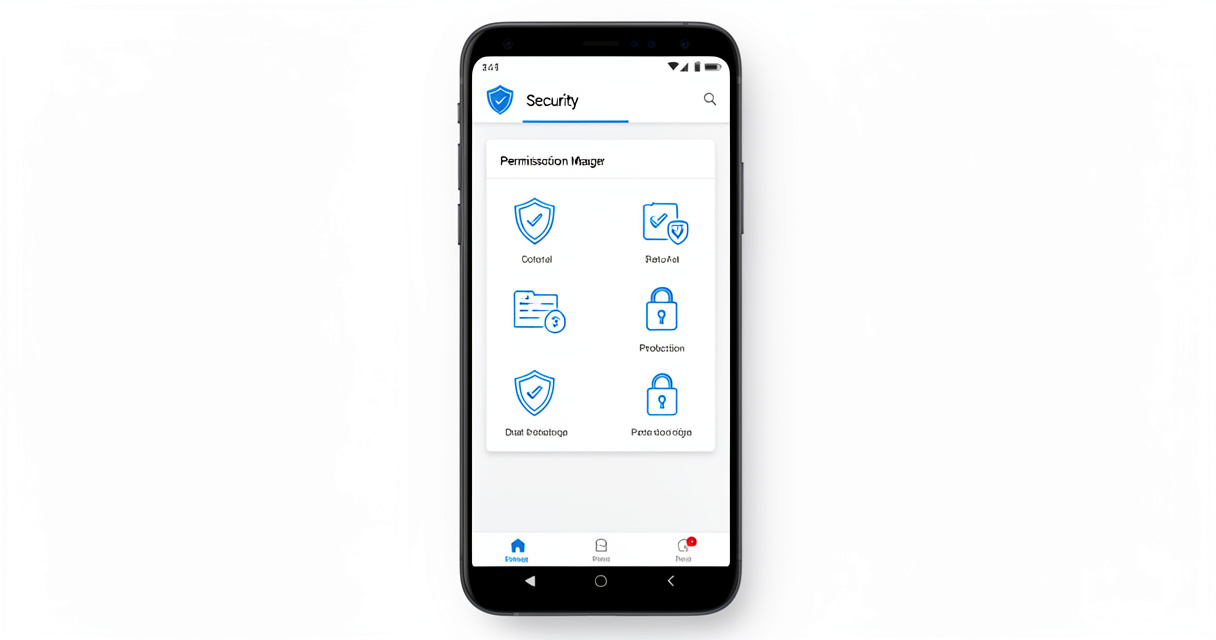
Pour initier l’audit de votre système, ouvrez les Paramètres de votre smartphone Android, puis rendez-vous dans la rubrique Applications. Selon la version du système installée, vous trouverez un menu intitulé Gestionnaire de permissions ou Confidentialité. Cet écran centralise la totalité des autorisations système classées par catégories : Caméra, Localisation, Contacts, Micro, SMS et Fichiers multimédias.
En appuyant sur une catégorie spécifique, comme les SMS ou le Journal d’appels, vous obtiendrez la liste exacte des applications réparties en trois groupes : autorisées en permanence, autorisées seulement si l’application est en cours d’utilisation, et refusées. Prenez le temps d’examiner chaque groupe et modifiez immédiatement le statut de tout logiciel dont l’usage des données ne paraît pas directement justifié par sa fonction principale.
Auditer les applications ayant accès à la superposition d’écran et aux données sensibles
En dehors des permissions standard, Android comporte un sous-menu réservé aux accès spéciaux. Pour y accéder, recherchez Accès spécial dans la barre de recherche des paramètres. Vous y trouverez deux sections particulièrement importantes : Services d’accessibilité et Affichage par-dessus d’autres applications (superposition d’écran).
Vérifiez scrupuleusement quelles applications figurent dans ces rubriques. Si un jeu indépendant, un fond d’écran ou un convertisseur de fichiers demande à s’afficher par-dessus d’autres applications ou réclame l’accessibilité, révoquez immédiatement ce privilège. Pour les utilitaires de productivité numérique légitimes qui nécessitent réellement ces options, assurez-vous qu’ils proviennent d’éditeurs reconnus et vérifiables.
Au-delà du réglage des paramètres, la provenance de vos applications constitue le second pilier de votre sécurité mobile.
Sécuriser son installation d’applications Android et éviter les pièges hors Google Play
Attention : le téléchargement et l'installation de fichiers APK depuis des sources non officielles ou inconnues comportent d'importants risques de sécurité. Ne donnez jamais l'autorisation d'accessibilité à une application téléchargée en dehors des canaux certifiés.
Le magasin d’applications officiel et l’écosystème open source offrent des niveaux de protection variés. Savoir comment installer une application sans Google Play en toute sécurité exige l’application de règles de filtrage strictes afin d’éviter d’infecter son smartphone Android avec des chevaux de Troie masqués.
Google Play Protect et le contrôle des fichiers APK
Le service Google Play Protect est l’antivirus natif d’Android. Il analyse en continu les applications présentes sur le store officiel ainsi que les fichiers APK installés manuellement sur l’appareil. Même s’il fournit une première barrière efficace contre les menaces connues, il ne peut pas se substituer à la vigilance humaine face à des malwares récents créés sur mesure.
Lorsque vous souhaitez télécharger un fichier APK externe, privilégiez des plateformes de miroirs réputées et vérifiées qui contrôlent la signature numérique des développeurs. Avant de valider le processus d’installation d’une application inconnue, assurez-vous que le système ne vous demande pas d’accorder des droits d’accessibilité d’emblée, car c’est la marque de fabrique des paquets malveillants.
Privilégier des alternatives open source aux applications Android sécurisées
Pour les utilisateurs soucieux de transparence et d’indépendance vis-à-vis des géants du Web, opter pour des alternatives open source aux applications Android propriétaires s’avère une excellente stratégie. Des magasins d’applications indépendants comme F-Droid ne proposent que des logiciels dont le code source est auditable par la communauté.
Ces applications Android open source respectent généralement le principe du privilège minimum : elles ne réclament que les autorisations strictly nécessaires à leur fonctionnement, sans intégrer de modules de suivi publicitaire masqués. En combinant des dépôts de confiance et une observation rigoureuse des autorisations demandées, vous réduisez considérablement la surface d’attaque de votre équipement mobile.
Une fois l’installation sécurisée, la mise en place d’une routine globale renforce durablement la confidentialité de vos données.
Adopter les bonnes pratiques globales pour protéger ses données personnelles sur Android
Pour maintenir une protection optimale, effectuez un audit trimestriel de vos autorisations, révoquez les permissions des applications inutilisées et associez la gestion des permissions à la désactivation du suivi publicitaire et à des sauvegardes régulières.
Pour maintenir une défense efficace sur le long terme, l’audit ponctuel doit s’inscrire dans une démarche globale de sécurité. Apprendre comment gérer les permissions des applications Android s’accompagne nécessairement d’une bonne hygiène numérique et du paramétrage des fonctions de confidentialité du système d’exploitation.
Désactiver le suivi publicitaire Android et restreindre les traqueurs
Au-delà des malwares explicites, le suivi publicitaire abusif collecte une quantité considérable de métadonnées sur vos habitudes de navigation et vos déplacements. Savoir comment désactiver le suivi publicitaire Android permet de limiter cette collecte invisible. Pour cela, rendez-vous dans les Paramètres, section Confidentialité puis Annonces, et supprimez ou réinitialisez votre identifiant publicitaire. Vous pouvez également révoquer la personnalisation des annonces pour bloquer l’établissement d’un profil commercial ciblé.
Pensez également à vérifier les autorisations de localisation en arrière-plan. De nombreuses applications Android demandent un accès continu à votre position GPS alors qu’une autorisation ponctuelle suffit amplement. En basculant ces permissions sur « Autoriser seulement si l’application est en cours d’utilisation », vous préservez votre vie privée tout en améliorant l’autonomie de votre batterie.
Maintenir son système à jour et configurer une sauvegarde automatique Android
Les mises à jour de sécurité publiées mensuellement par Google et les constructeurs corrigent régulièrement des vulnérabilités critiques au sein du système Android. Un appareil maintenu à jour bénéficie des derniers correctifs contre le contournement des permissions et les élévations de privilèges. Vérifiez régulièrement la disponibilité des mises à jour logicielles dans les paramètres système.
Par ailleurs, pour anticiper tout incident ou piratage nécessitant une réinitialisation d’usine, il est essentiel de savoir comment configurer une sauvegarde automatique Android. En enregistrant régulièrement vos paramètres, contacts et applications sur un espace cloud sécurisé ou un support externe, vous garantissez la restauration rapide de vos données en toute sérénité.
En résumé, pour réussir la protection des données sur votre téléphone, appliquez scrupuleusement les consignes suivantes : examiner systématiquement les services d’accessibilité, l’accès aux notifications et la lecture des SMS ; révoquer les autorisations superflues depuis le gestionnaire de permissions Android ; et appliquer une hygiène stricte lors du téléchargement d’applications hors du Google Play Store. Auditez dès maintenant les autorisations de vos applications Android pour renforcer la protection de vos données personnelles.
❓ FAQ
Quelles sont les trois permissions Android présentant le plus de risques de malware ?
Les trois autorisations les plus critiques sont les services d’accessibilité, l’accès aux notifications et la lecture des SMS, car elles permettent aux malwares d’intercepter des codes 2FA et de prendre le contrôle de l’appareil.
Comment vérifier quelles applications ont accès à mes notifications ou SMS ?
Rendez-vous dans les Paramètres Android, section Applications puis Gestionnaire de permissions ou Accès spécial, pour passer en revue et révoquer les privilèges sensibles attribués à chaque application.
Est-il prudent d’installer des applications Android hors du Google Play Store ?
L’installation via des fichiers APK hors Google Play augmente les risques. Il convient de vérifier scrupuleusement les permissions demandées et de privilégier des dépôts certifiés ou des alternatives open source fiables.
Journaliste tech, testeur compulsif, drogué à l’écosystème Android depuis l’époque des ROMs custom. Je couvre les apps, les jeux et les rouages du système avec une obsession simple : vous dire ce que ça vaut vraiment.